 1С Продажа и Услуги


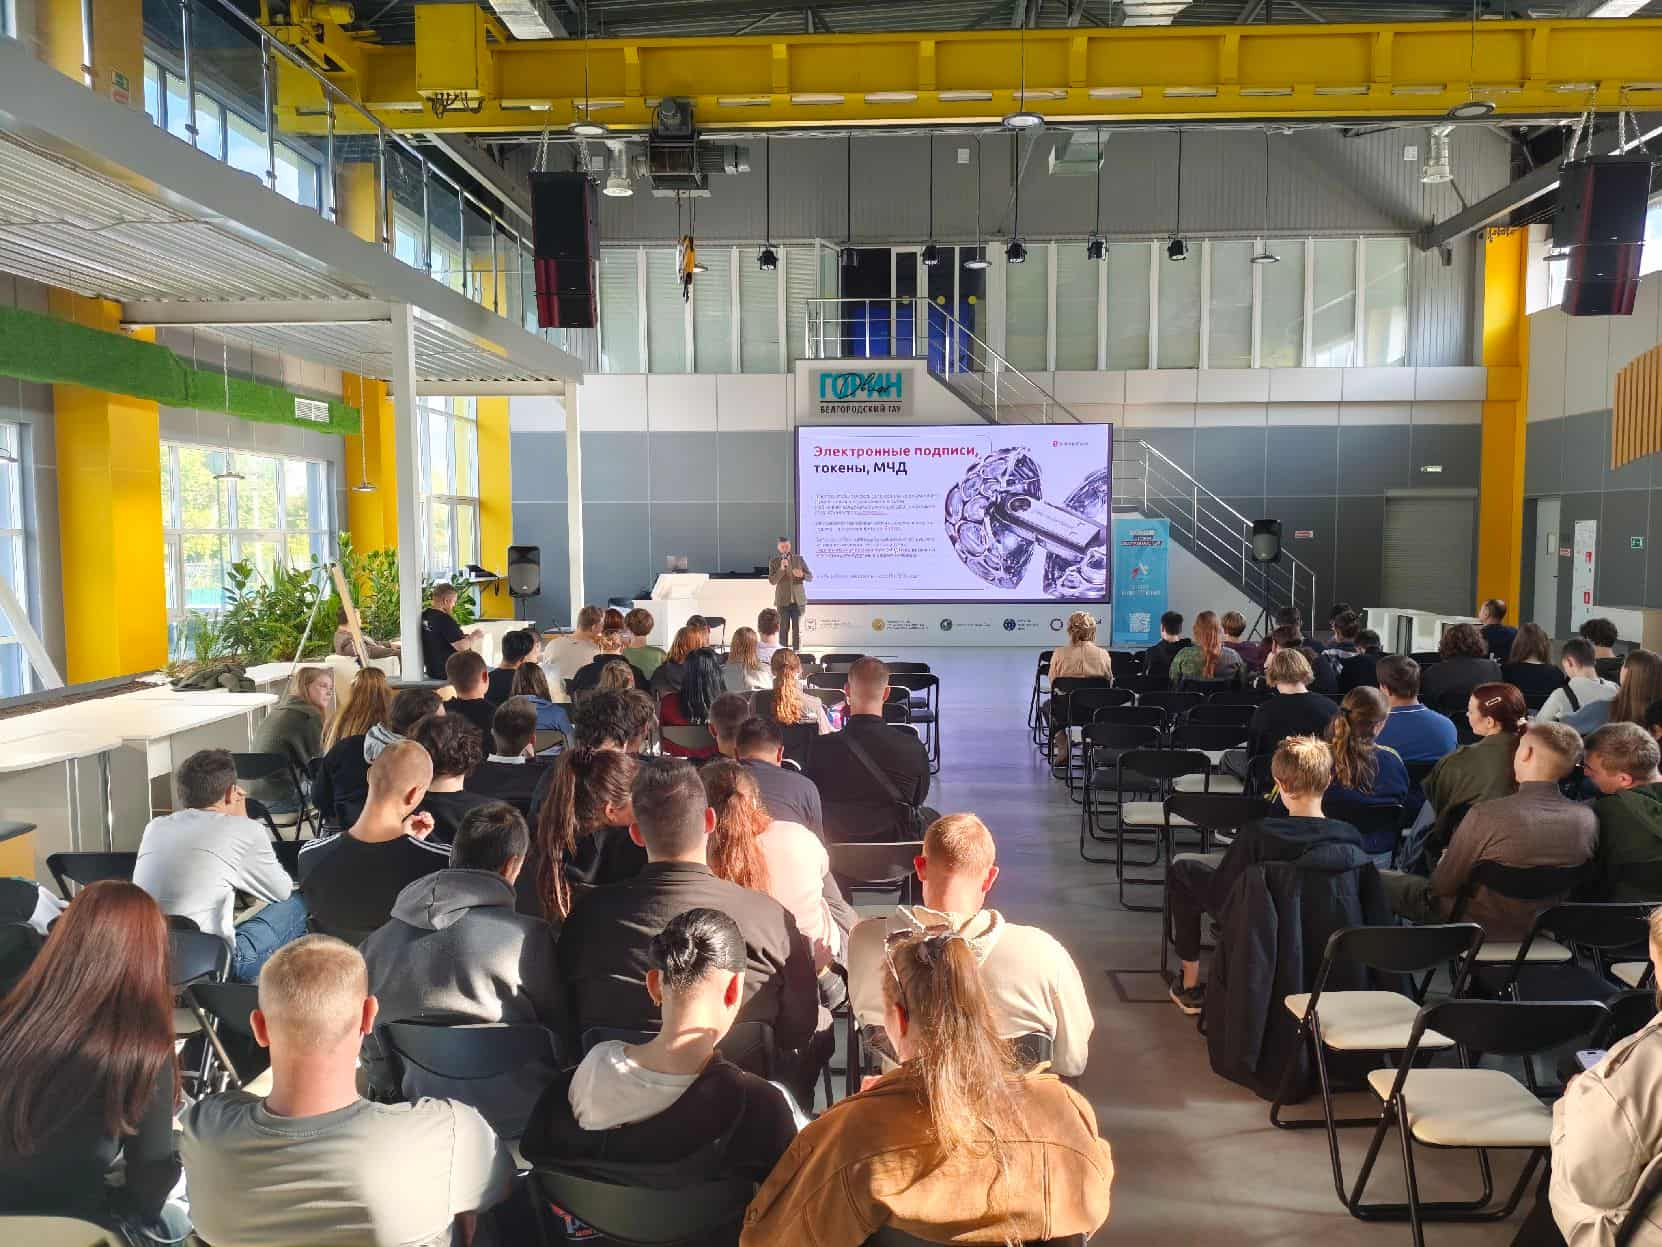
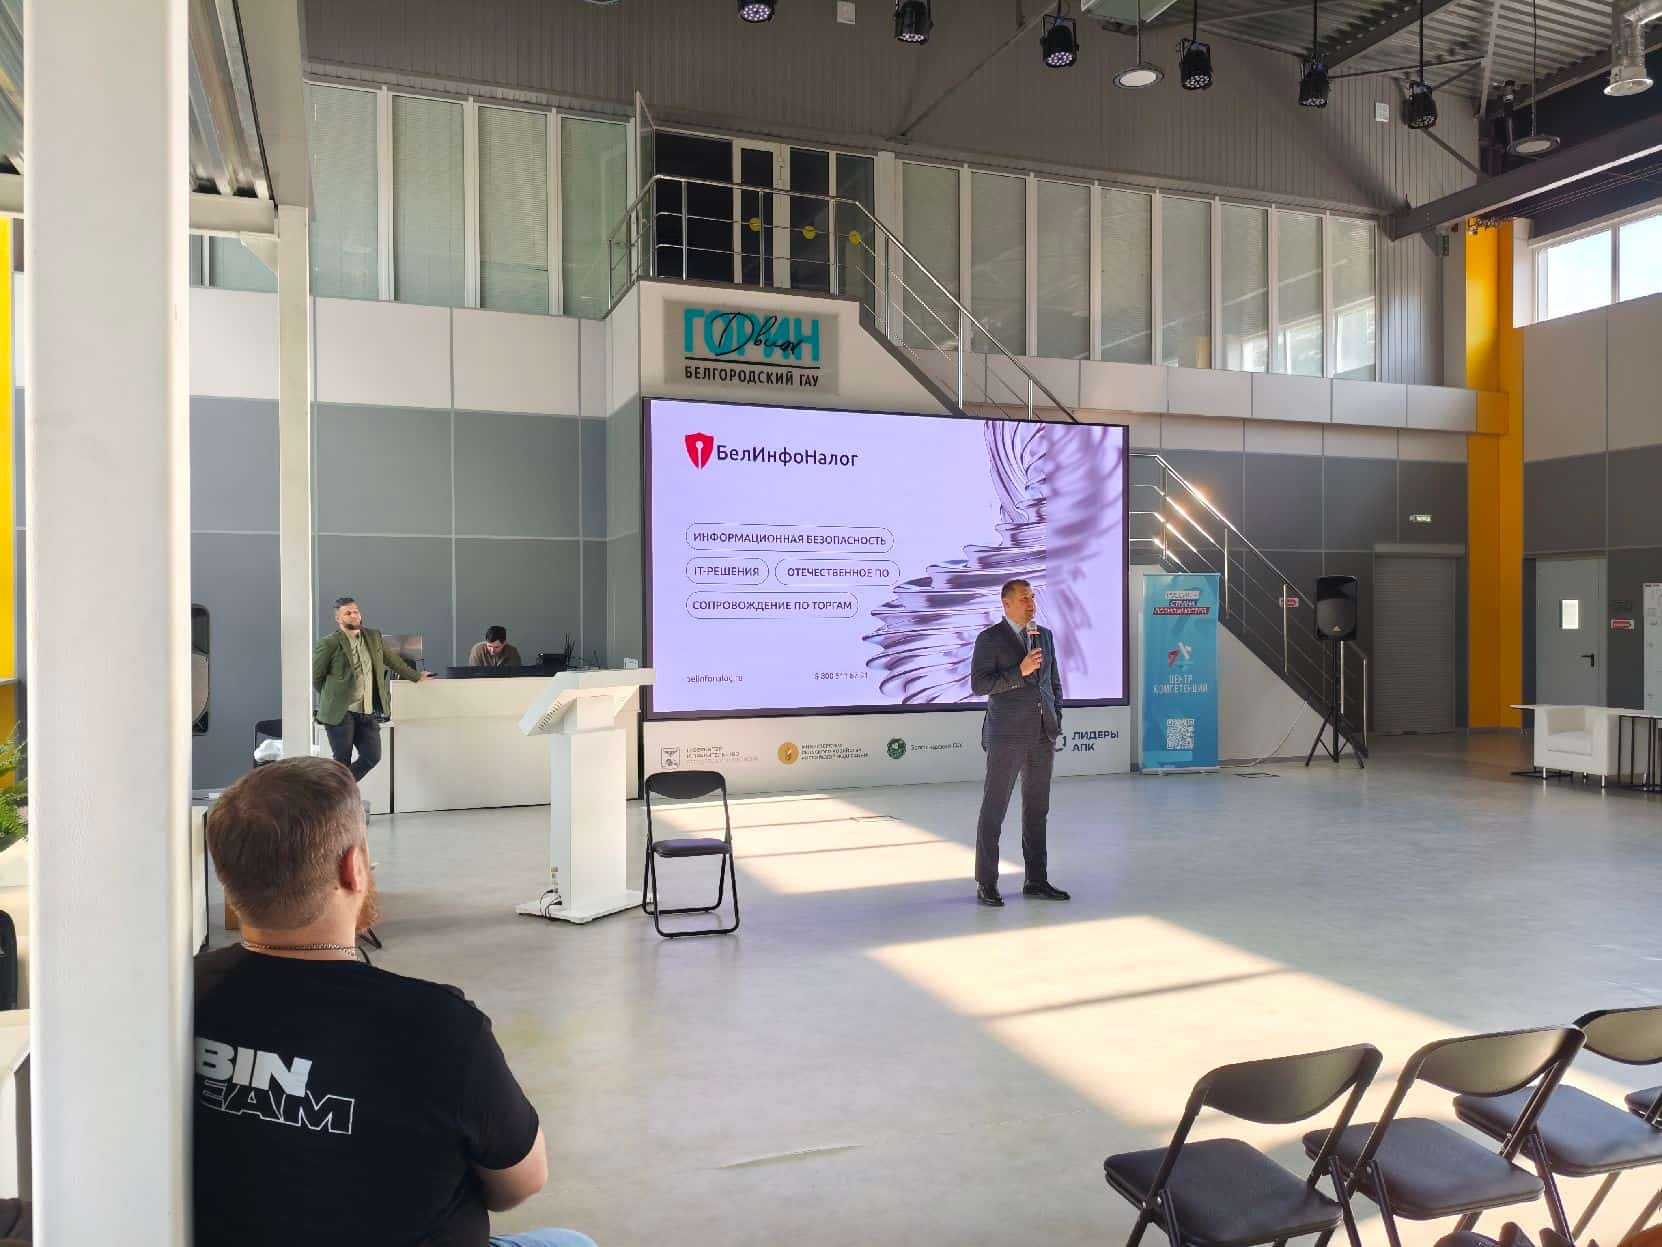
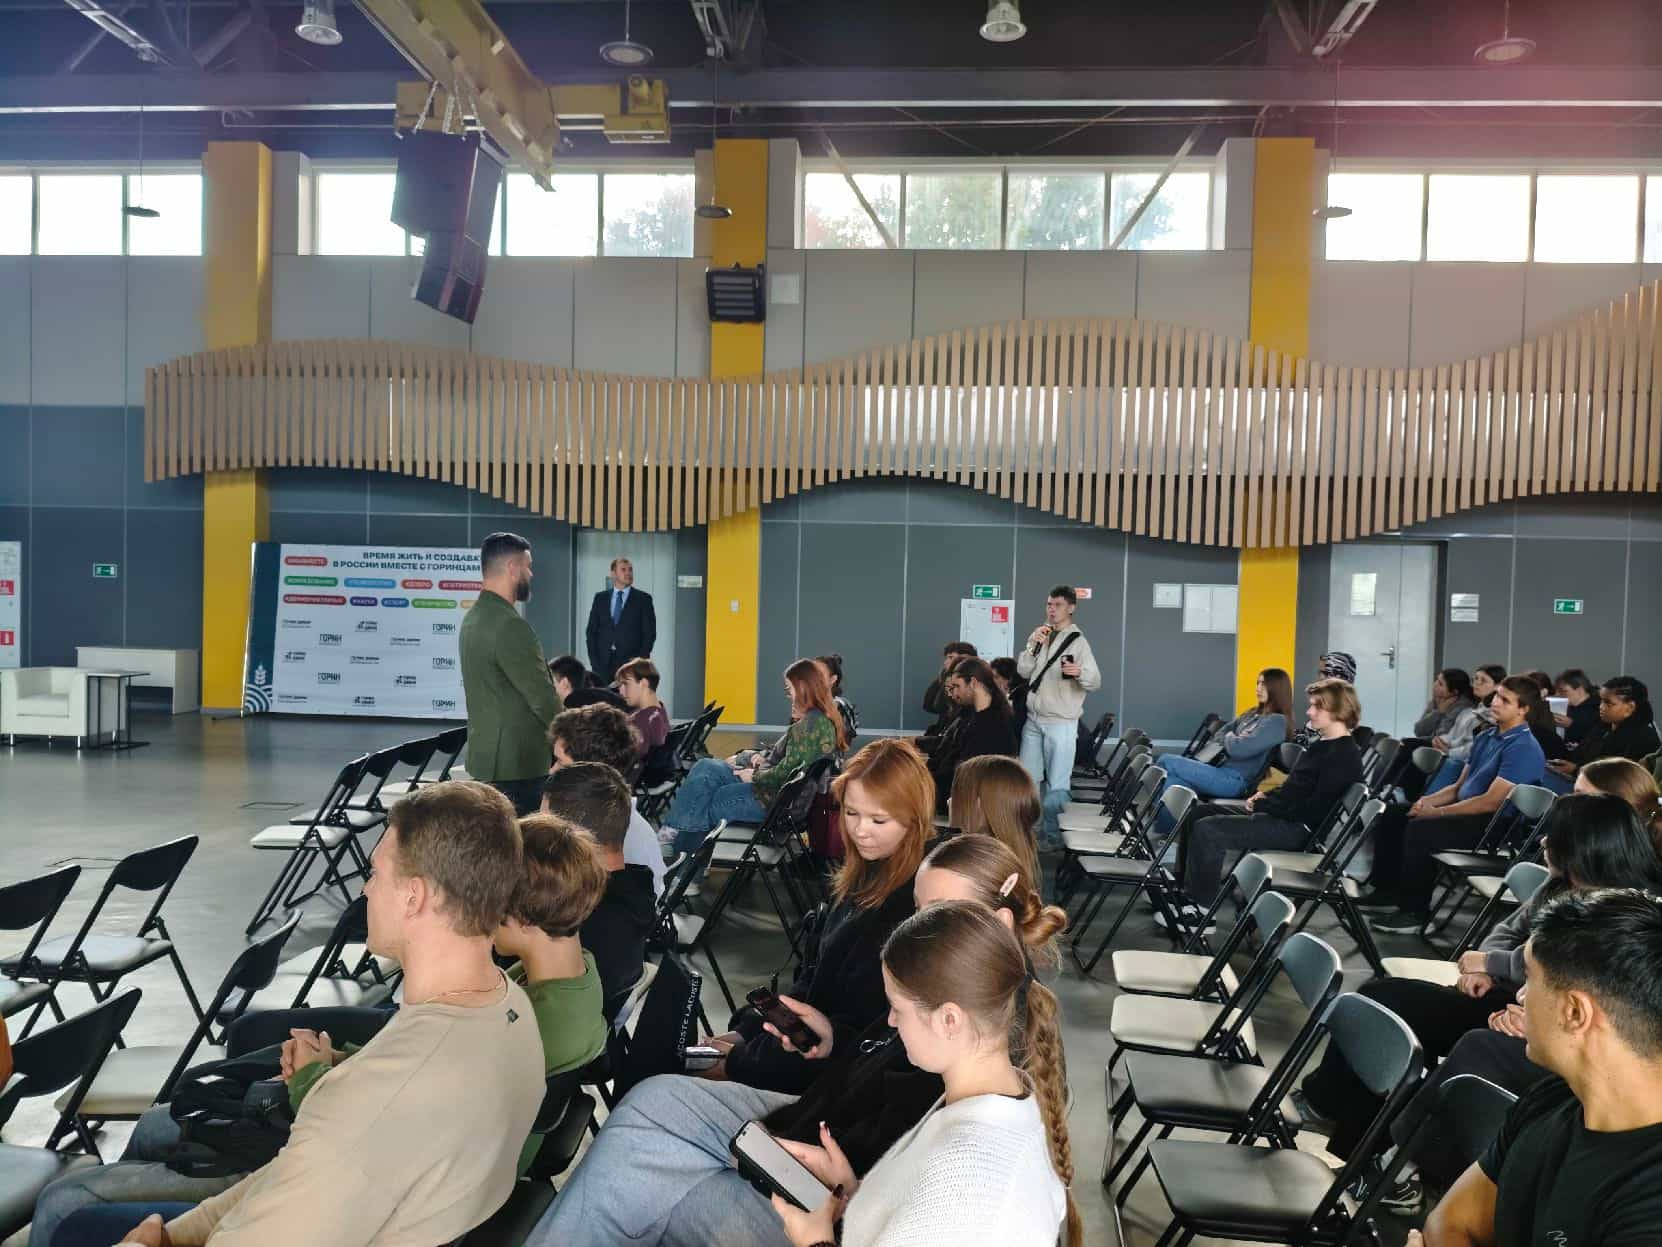
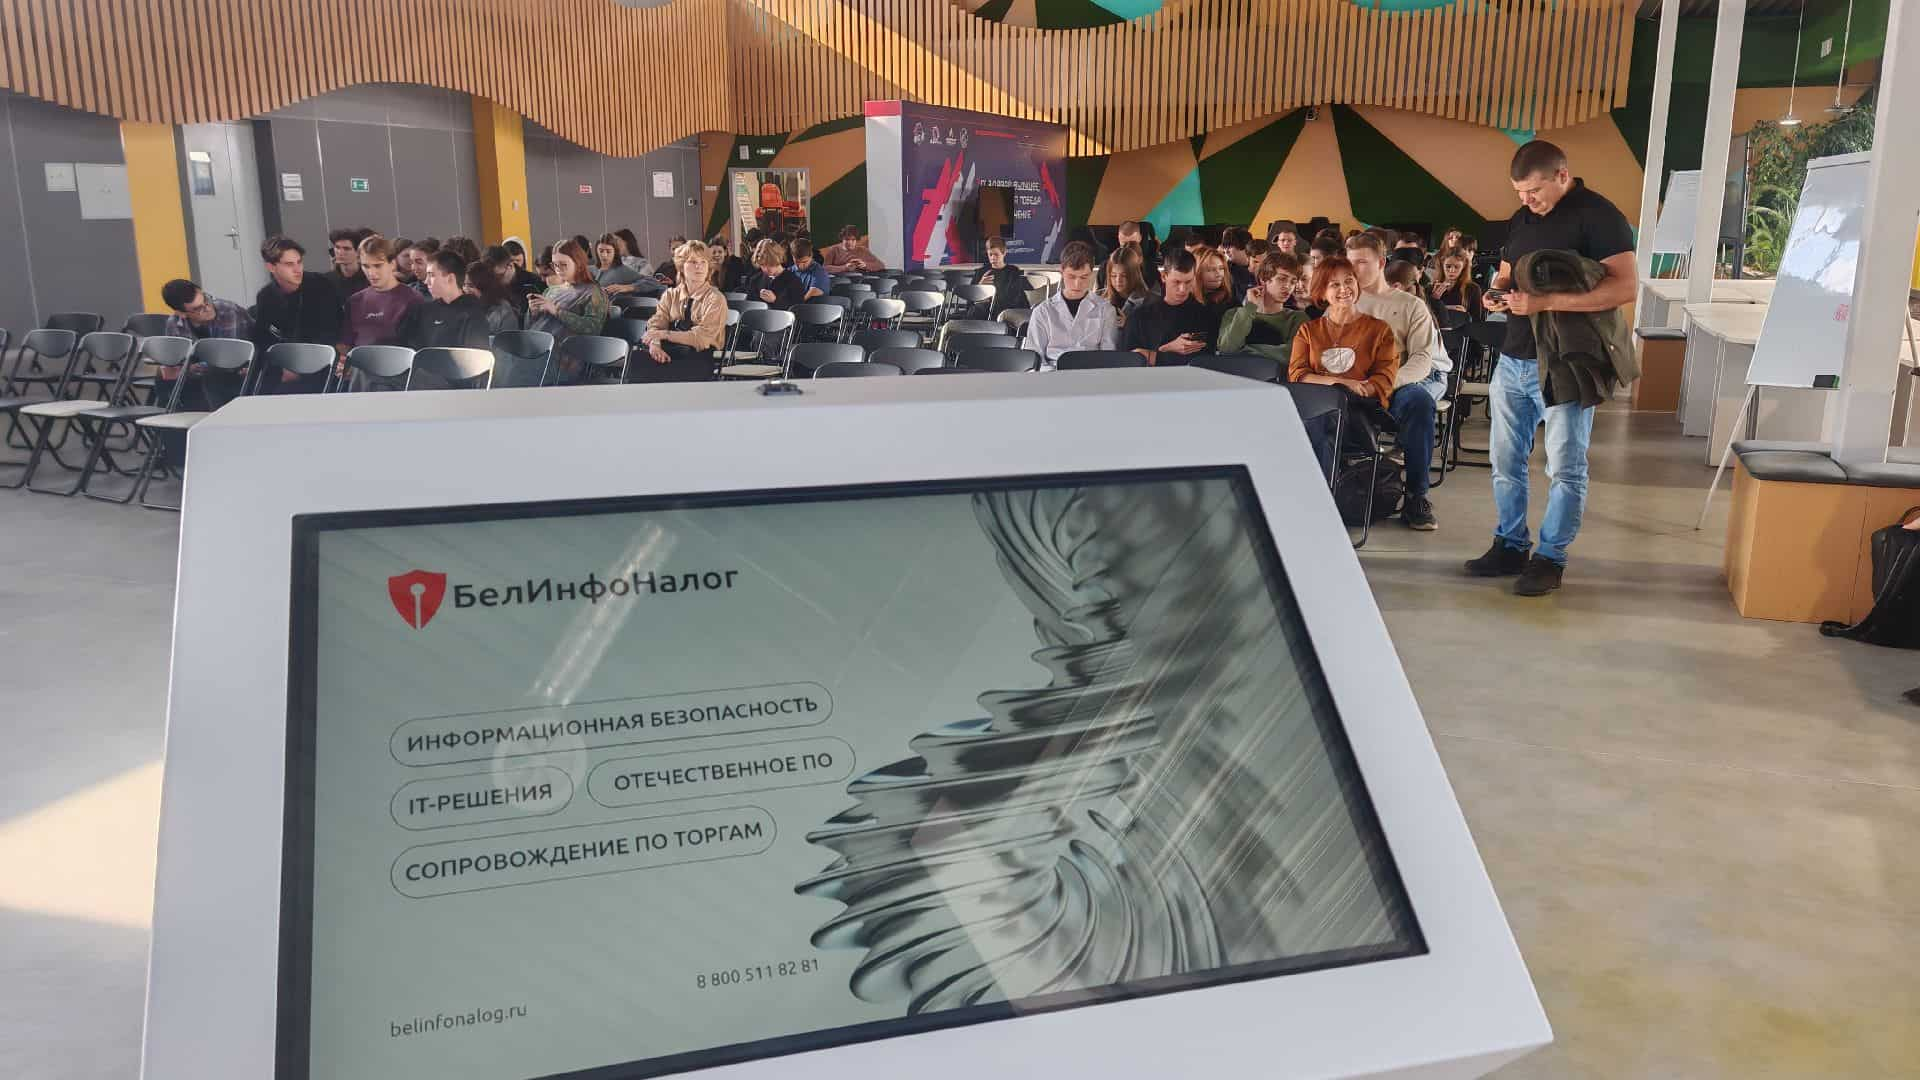
Мы провели лекцию по кибербезопасности для студентов Белгородского ГАУ на тему "Профилактика информационной безопасности"
Наша ИТ-компания всегда рада делиться опытом с теми, кто только начинает свой путь в мире информационных технологий. На этой неделе мы провели обучающее мероприятие по информационной безопасности для студентов, чтобы простым языком рассказать о сложном мире кибератак.
Главная цель выступления – показать студентам, что кибербезопасность – строгая инженерная дисциплина, где важна логика и системный подход: каждое решение должно опираться на чёткие критерии, а защитные механизмы – работать предсказуемо и согласованно.
В рамках выступления мы прошли путь от теории до практической демонстрации.
О чем мы говорили?
1. Атака – это процесс, а не одно событие
Мы начали с развенчания мифа о том, что взлом – это мгновенное действие. В кино достаточно одного нажатия кнопки – и все системы тут же выходят из строя, блокируются и полностью прекращают работу.
В реальности же всё устроено куда сложнее, потому что атака – это цепочка последовательных шагов, которая может длиться днями или неделя, а иногда и месяцами.
Студенты узнали про восемь этапов жизненного цикла атаки:
• Разведка
• Первичный доступ
• Закрепление
• Привилегии
• Кража кредов
• Боковое перемещение
• Сбор данных
• Вывод данных
Мы объяснили, что на каждом из этих шагов атакующий оставляет следы, и задача защитников – заметить их как можно раньше. Это непрерывное соперничество защитника и хакера: один стремится остаться незамеченным, другой – выявить малейшую аномалию и сорвать атаку.
2. Один инцидент – три языка
Одна из главных проблем отрасли – отсутствие взаимопонимания. Раньше разные специалисты могли описывать один и тот же инцидент:
✔ Красный специалист (атакующий) увидел: «Сдампил LSASS и ушёл в боковое перемещение через WinRM»
✔ Синий аналитик (защитник) видит: «Всплеск событий 4624 и подозрительный процесс»
✔ Инженер разглядел: «А на что конкретно писать правило?»
Чтобы уйти от этой разрозненности, мировая безопасность использует единый стандарт – MITRE ATT&CK. Наши спикеры рассказали, что это открытая база знаний, которая содержит 14 тактик, более 600 техник и данные о 100+ группах атакующих.
3. Три контура стенда
Одной из самых наглядных частей доклада стал рассказ о том, как устроена изолированная лаборатория для тестирования атак и защиты. Мы показали студентам архитектуру стенда, которая состоит из трех ключевых контуров:
• Контур атаки: в его основе лежит оркестратор, с которого запускаются все тесты. Мы рассказали, что арсенал здесь используется тот же, что и у реальных атакующих: nmap, hydra, impacket, netexec и многие другие.
• Контур жертв: это инфраструктура из шести машин, имитирующая настоящую корпоративную сеть. В нее входят контроллер домена на Windows Server 2019, Windows 10, Windows 7, а также отечественные операционные системы – РЕД ОС, Альт СПО и Astra Linux.
• Контур наблюдения: на каждой из «жертв» работает агент Wazuh, а также осуществляется сбор посредством syslog и агента Komrad SIEM. Мы объяснили, как журналы и события со всех машин стекаются на центральный сервер, где правила в реальном времени разбирают поток и поднимают алерты.
Наглядный подход позволяет увидеть полную картину: от действий атакующего до реакции системы защиты.
Такие образовательные мероприятия – это инвестиция в будущее информационной отрасли. Студенты получили не просто сухую теорию, а понимание того, как реально работают атаки и защита.
Мы благодарим Белгородский государственный аграрный университет им. Горина за многолетнее партнерство и возможность проводить такие обучающие мероприятия.
Вместе мы делаем мир цифровых технологий чуть безопаснее и понятнее для нового поколения специалистов!